

Toon je auditor aan dat je applicatie getest is.
Voor ISO 27001, NEN 7510 of NIS2 wil een auditor zien wat er getest is, wanneer, wat er gevonden is en of het is opgelost. Een pentest van HackIndex levert dat op papier, met een hertest en op verzoek een verklaring voor je auditor.
- Scope en verantwoording in het rapport
- Hertest met status per bevinding
- Verklaring voor je auditor op verzoek
Normen
Wanneer je een pentest nodig hebt voor een audit
-
ISO 27001
Je moet aantonen dat je de beveiliging van je applicatie test en dat je gevonden zwakheden oplost.
-
NEN 7510
In de zorg moet je laten zien dat systemen met patiëntgegevens getest zijn.
-
NIS2
Val je onder NIS2, dan moet je laten zien dat je je systemen test en risico's beheerst.
-
Een klant of aanbesteding
Een klant of aanbesteding vraagt om een recent pentestrapport als bewijs.
HackIndex doet zelf geen ISO-audits en geeft geen oordeel over je compliance.
Wat je auditor ziet
Wat je auditor wil zien, staat in het rapport
Een rapport binnen 10 werkdagen na de test, met alles wat een auditor vraagt.
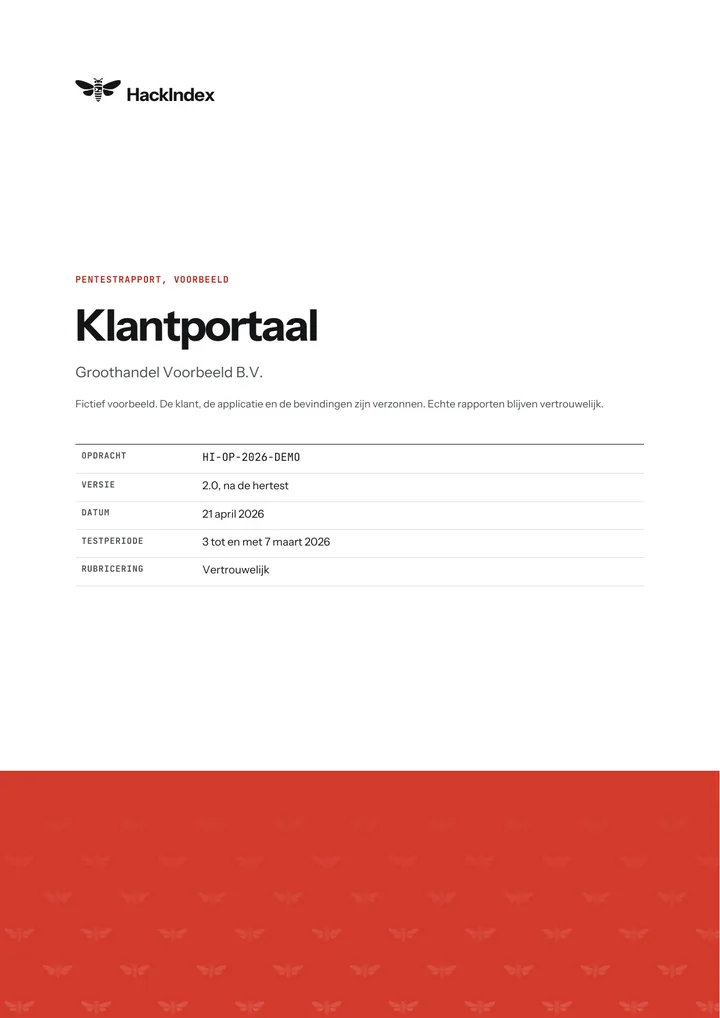
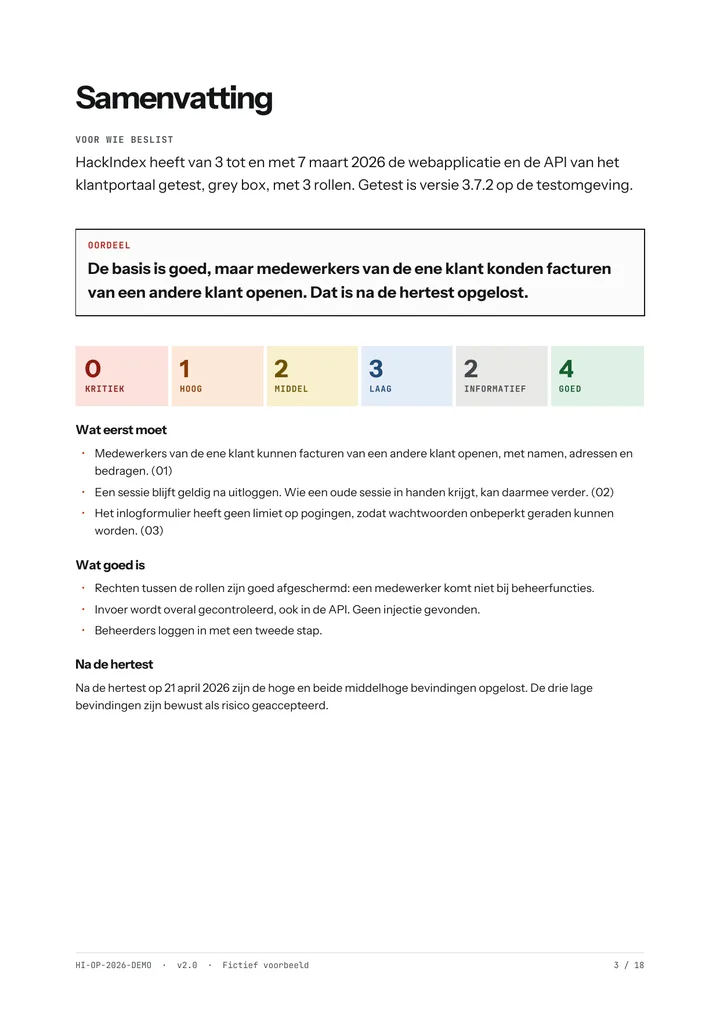
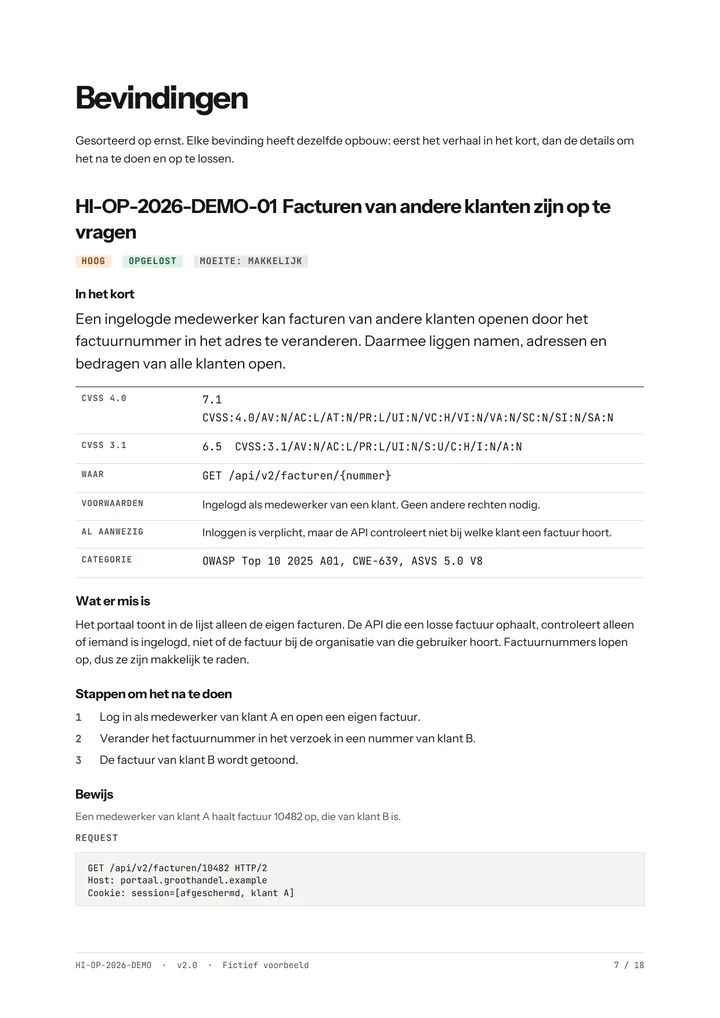
- Scope en verantwoording Wat er getest is, op welke dagen, vanaf welke IP-adressen en met welke aanpak.
- Bevindingen met ernst Elke bevinding met een CVSS-score in versie 4.0 en 3.1.
- Status na de hertest Per bevinding opgelost, deels opgelost, niet opgelost of bewust geaccepteerd.
- Wat niet getest is Met de reden, zodat duidelijk is waar de grenzen liggen.
- Verklaring van één pagina Op verzoek: datum, scope en de status na de hertest, zonder bevindingen. Zo hoef je het rapport zelf niet te delen.
Bekijk het voorbeeldrapport PDF van 18 pagina's, met verzonnen gegevens.
Hertest
Na het oplossen wordt elke bevinding opnieuw getest
Een auditor wil niet alleen zien wat er gevonden is, maar ook wat ermee is gedaan.
- Inbegrepen
- In Standaard en Uitgebreid. Bij Basis los te bestellen.
- Binnen
- 90 dagen na het rapport
- Resultaat
- Bijgewerkt rapport met de status per bevinding
- Opgelost De fout is weg en de oplossing werkt.
- Deels opgelost Het risico is kleiner, maar niet weg. In het rapport staat wat er nog nodig is.
- Niet opgelost De fout werkt nog. Je krijgt uitleg waarom de oplossing niet werkte.
- Risico geaccepteerd Je kiest er bewust voor om dit niet op te lossen. Het blijft zichtbaar in het rapport, met jouw reden.
Planning
Plan terug vanaf je audit
Plan de test zo dat er voor de audit nog tijd is om op te lossen en te hertesten. Anders laat het rapport alleen open bevindingen zien.
-
Scope
Wat er getest moet worden, met een vaste prijs.
-
Start
In overleg, meestal binnen twee weken nadat de scope vastligt.
-
Test
Binnen het afgesproken testvenster, op avonden en in het weekend. Kritieke bevindingen hoor je meteen.
-
Rapport
Binnen 10 werkdagen na de test.
-
Oplossen
De tijd die je eigen team nodig heeft.
-
Hertest
Binnen 90 dagen, met een bijgewerkt rapport voor je auditor.
Eerlijk is eerlijk
Wat een pentest wel en niet aantoont
WEL Wel
- Dat je applicatie handmatig getest is
- Wat er gevonden is en hoe ernstig het is
- Wat er na de hertest is opgelost
- Waar de grenzen van de test lagen
NIET Niet
- Een certificering, HackIndex doet geen ISO-audits en geeft geen oordeel over je compliance.
- Een garantie, Een pentest is een momentopname van een afgesproken scope.
- Een eindpunt, Test vaak jaarlijks en na grote wijzigingen. Een jaarlijkse afspraak kan, met een prijs in overleg.
Veelgestelde vragen
Mag ik het rapport met mijn auditor delen?
Ja. Het rapport mag je delen met je accountant, auditor, toezichthouder of de leverancier die de bevindingen oplost.
Telt een scan ook?
Meestal niet. Een auditor die om een pentest vraagt, wil zien dat er met de hand naar rechten en logica is gekeken.
Kan de test op een vaste datum, vlak voor de audit?
Ja, in overleg. Plan wel tijd in om op te lossen en te hertesten, anders laat het rapport alleen open bevindingen zien.
Wat gebeurt er met persoonsgegevens tijdens de test?
Vertrouwelijkheid wordt vooraf vastgelegd in een NDA. Kunnen er persoonsgegevens geraakt worden, dan komt er ook een verwerkersovereenkomst.
Plan je pentest voor de audit.
Vertel wanneer de audit is en wat er getest moet worden. Je ontvangt een voorstel met een vaste prijs.